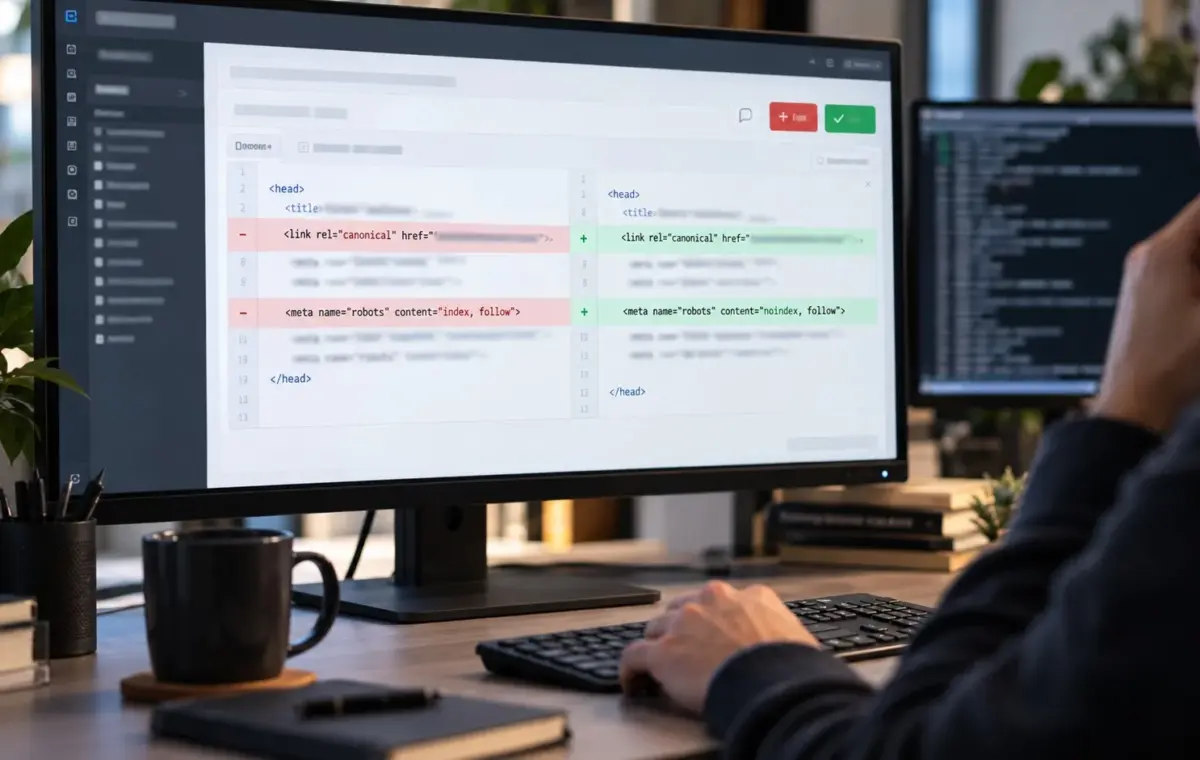
Un agent de code ouvre une pull request après une refonte de templates. Le diff applicatif paraît propre. Dans le même lot, une balise canonique change, une page passe en noindex, ou une redirection 301 est ajoutée « pour éviter un doublon ». C’est précisément le moment où le SEO technique cesse d’être un contrôle de surface et devient une décision de merge : la correction proposée peut être utile, mais elle est aussi potentiellement irréversible pour l’indexation.
Cette étude de cas suit une équipe fictive mais réaliste qui doit trancher une correction SEO technique proposée par un agent IA. L’objectif n’est pas de comparer des outils, ni de choisir un environnement d’audit. Il s’agit de décider ce que l’agent a le droit de proposer, ce qu’il doit prouver, et ce qu’un humain doit encore signer avant fusion. Les garde-fous décrits s’appuient notamment sur les principes documentés par GitHub pour son agent cloud : branche limitée, revue humaine obligatoire, workflows bloqués par défaut.
Le cas : une correction SEO glissée dans un correctif front
Contexte hypothétique. Un ticket demande de stabiliser le rendu serveur d’une fiche produit. L’agent produit un diff sur les composants de layout. En passant, il « corrige » trois signaux SEO : canonical pointant vers une variante filtrée, suppression d’un bloc JSON-LD considéré comme redondant, et ajout d’un noindex sur une page de prévisualisation qu’il croit encore exposée.
Sans protocole, la revue se concentre sur le JavaScript et le rendu. Les changements SEO passent comme du bruit. Avec un protocole, chaque classe de changement SEO technique devient un critère d’arrêt distinct, comparable à une escalade humaine déjà formalisée ailleurs dans le workflow agentique.
Chronologie d’une validation raisonnable
- J0 — Cadrage du ticket : le résultat attendu exclut explicitement canonical, robots, redirections, sitemaps et données structurées, sauf demande séparée.
- J0 — Lecture du diff par classes : séparer correctif applicatif, HTML livré et métadonnées d’indexation avant toute discussion de style.
- J0 — Preuves exigées : snapshot HTML de préproduction, URL exacte concernée, état avant/après du signal SEO, et absence de secret dans le contexte agent.
- J1 — Revue humaine SEO technique : un reviewer compétent valide ou refuse chaque signal ; l’agent ne marque pas la PR comme prête et ne merge pas.
- J1 — Contrôles CI autorisés : déclencher les checks seulement après validation humaine des changements sensibles, comme le prévoit le modèle de revue GitHub pour les PR agentiques.
- J2 — Décision de merge : accepter uniquement les corrections SEO justifiées, isolées si besoin dans une PR dédiée, avec plan de rollback documenté.
Ce que l’agent peut proposer sans ambiguïté
- Signaler une balise manquante, un titre dupliqué ou un JSON-LD invalide avec l’URL et l’extrait HTML concernés.
- Proposer un correctif local sur un template, sans toucher robots.txt ni les règles de redirection globales.
- Ouvrir une PR draft bornée à une branche dédiée, soumise aux protections de branche du dépôt.
- Documenter l’hypothèse SEO dans la description de PR, sans exécuter de déploiement ni d’appel réseau non autorisé.
Dès que la proposition sort de ce périmètre — redirection de masse, modification de robots.txt, purge de données structurées, changement de stratégie d’indexation — le workflow doit basculer vers une validation humaine explicite. La conception de l’escalade humaine fournit ici le modèle d’arrêt : continuer à « corriger » sans preuve vérifiable augmente le risque plus vite que le gain.
Les classes de changements SEO à traiter comme critiques
- Indexabilité :
noindex,nofollow, en-têtes X-Robots-Tag, exclusions robots.txt. - Canonicalisation : balise canonical, redirections 301/302, paramètres d’URL filtrés.
- Découvrabilité : sitemaps, liens internes rendus côté serveur, pages orphelines après refactor.
- Données structurées : suppression, remplacement ou invalidation de JSON-LD métier.
- Rendu crawler : contenu essentiel passé uniquement en client-side sans HTML de secours.
Ces classes ne se jugent pas comme un style de code. Elles demandent une preuve sur le HTML réellement servi. C’est pourquoi un contrôle de PR SEO technique, déjà détaillé dans le comparatif d’évaluation en pull request, complète cette étude sans la remplacer : ici la question n’est plus « quel dispositif ? », mais « quelle décision de merge pour une correction agentique ? ».
Sécurité : borner l’agent avant la qualité SEO
Un agent utile sur le SEO technique reste un agent qui lit le dépôt, exécute parfois des commandes et peut recevoir du contexte provenant de tickets ou de commentaires. GitHub rappelle que l’injection de prompts, l’exfiltration et les changements d’état irréversibles font partie du modèle de menace des agents hébergés. Dans un workflow SEO, cela se traduit concrètement par trois bornes.
- Interdire à l’agent tout accès réseau vers la production, les outils analytics ou Search Console pendant la session de correction.
- Refuser les secrets CI, jetons d’API SEO et exports bruts dans le contexte de l’agent ; journaliser l’intervention sans coller de données sensibles.
- Garder le merge, l’approbation et le passage « ready for review » sous contrôle humain, conformément aux mitigations documentées pour l’agent cloud GitHub.
Ces bornes rejoignent la logique déjà développée pour intégrer des agents dans la CI/CD sans livrer les clés de production : le SEO technique n’autorise pas une exception de sécurité. Une correction d’indexation automatisée sans revue reste une action à impact externe.
Checklist avant d’accepter une correction SEO agentique
- Le ticket autorisait-il explicitement une modification d’indexabilité, de canonical ou de redirection ?
- Chaque signal SEO modifié a-t-il une URL, un extrait avant/après et une hypothèse falsifiable ?
- Le diff SEO est-il isolé du correctif applicatif, ou au minimum annoté comme tel dans la PR ?
- Un reviewer humain a-t-il validé le HTML servi, pas seulement le code source du composant ?
- Un rollback est-il possible en un revert (redirection, robots, données structurées) sans migration opaque ?
- Aucun secret, export Search Console ou credential d’outil SEO n’a-t-il été injecté dans la session agent ?
- Les workflows CI ont-ils été relancés volontairement après revue, plutôt qu’exécutés aveuglément sur la PR agentique ?
Décision de l’étude de cas
Dans le scénario, l’équipe refuse le lot mixte. Elle conserve le correctif de rendu dans une première PR. Elle renvoie les trois changements SEO dans un ticket séparé, avec preuves HTML et propriétaire SEO technique. L’agent peut préparer le diagnostic et un patch candidat, mais le merge des signaux d’indexation attend une validation humaine dédiée.
La leçon opérationnelle est simple : un agent IA accélère la détection et la rédaction d’un correctif SEO technique ; il ne doit pas absorber la responsabilité d’indexation. Traiter canonical, robots et redirections comme des décisions d’état, pas comme du polish de template, évite la régression silencieuse tout en gardant le bénéfice agentique sur le diagnostic.
Comment citer
Citez l’URL canonique, l’auteur et la date de mise à jour. Distinguez nos analyses des affirmations de fournisseurs.
Julien Morel. (2026). Quand un agent IA propose une correction SEO technique : valider avant le merge. IA News Dev. https://ianewsdev.com/correction-seo-technique-agent-ia-validation/ (consulté le 2026-09-18).
Sur quelles corrections SEO technique autorisez-vous déjà un agent IA à ouvrir une PR, et lesquelles restent strictement humaines dans votre équipe ?
Publié dans la discussion