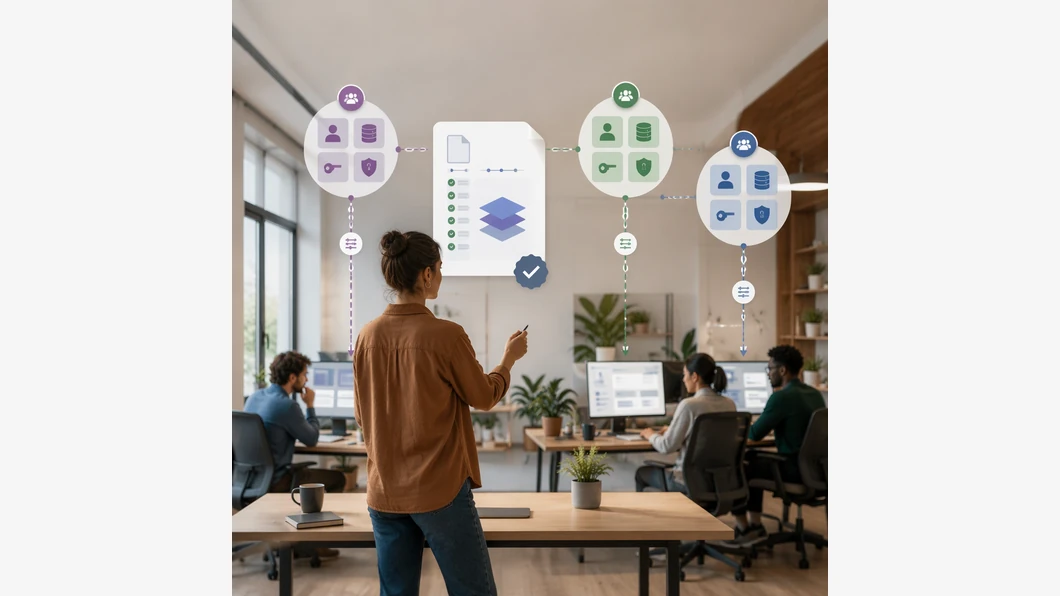
Une skill peut être partagée entre plusieurs clients d’agent sans rendre ces clients équivalents. Les consignes peuvent être maintenues en commun ; les outils disponibles, les identifiants et les permissions restent liés à l’environnement qui exécute la tâche. C’est la distinction à garder en tête pour concevoir des skills d’agent IA portables sans promettre une compatibilité universelle.
Dans un billet publié le 12 novembre 2026, GitHub décrit une méthode de partage et de packaging de skills à partir de ses exemples Data Forge et Proof Agent. Elle donne des repères d’architecture ; elle ne constitue pas un essai indépendant de compatibilité entre tous les agents.
Commencer par une tâche répétable et délimitée
GitHub définit une skill comme un répertoire versionné, centré sur un fichier SKILL.md, qui explique quand et comment accomplir une tâche répétable. Ce format sert à rendre des consignes réutilisables. Il ne confère pas, à lui seul, le droit d’interroger une base ni l’accès aux outils nécessaires.
Avant d’écrire le fichier, nommez le travail confié à la skill, ses conditions de déclenchement, ses entrées et la sortie attendue. Un contrôle de changements générés par IA, par exemple, peut demander un rôle de vérification distinct de celui de l’agent qui a produit le code. Dans l’exemple Proof Agent, GitHub présente un vérificateur séparé qui examine les changements et doit étayer ses constats par des éléments de preuve. La règle avancée dans le billet est simple : l’auto-vérification n’est pas une vérification indépendante.
Cette délimitation évite de transformer une consigne en promesse vague. Si le travail exige une interface stable, un état partagé, une piste d’audit, un contrôle de longue durée ou des permissions appliquées hors du modèle, GitHub indique qu’une application peut être plus appropriée qu’une skill seule.
Séparer les consignes du contexte propre au projet
Une skill devient fragile si elle embarque les noms de tables, les conventions ou les paramètres propres à un seul dépôt. Dans l’exemple Data Forge, une skill d’initialisation découvre des informations sur le projet, puis les écrit dans un manifeste résolu. Les autres skills lisent ce manifeste pour obtenir le contexte nécessaire, au lieu de refaire leurs propres suppositions.
Le billet distingue aussi les détails découverts dans le dépôt des règles d’équipe. Un schéma existant est une information utile, mais pas automatiquement une règle à préserver. Les choix qui relèvent du jugement métier doivent pouvoir être relus et confirmés par une personne. Pour une équipe, cela signifie que le manifeste doit rester visible et révisable, plutôt que de devenir une configuration cachée dans plusieurs fichiers d’instructions.
Cette organisation est proche de l’idée de traiter le contexte d’un agent comme un actif versionné, mais le problème abordé ici est plus circonscrit : comment distribuer une même compétence tout en gardant distinct le contexte de chaque projet.
Étape par étape : préparer un partage entre clients
- Choisir une tâche bornée. Décrivez le déclencheur, les entrées, les opérations attendues et la sortie que la personne chargée de la revue doit examiner.
- Écrire la compétence à un seul endroit. Dans l’exemple GitHub,
skills/*/SKILL.mdsert de source aux consignes. Garder cette source commune limite les copies à synchroniser. - Mettre les paramètres de projet à part. Utilisez un manifeste pour les noms, schémas et conventions qui changent selon le dépôt. Faites confirmer les découvertes qui nécessitent un arbitrage humain.
- Partager un chemin d’exécution cohérent. L’exemple forge-dbx utilise le manifeste pour sélectionner un adaptateur Databricks ou DuckDB. Les skills liées peuvent ainsi s’appuyer sur le même chemin d’accès, plutôt que de définir chacune leurs propres commandes et connexions.
- Générer les fichiers propres aux clients. GitHub décrit un script de packaging qui part de la source commune et produit notamment
.claude-plugin/plugin.jsonpour Claude Code,.cursor-plugin/plugin.jsonpour Cursor et.github/agents/*.agent.mdpour GitHub Copilot. Le script possède aussi un mode de vérification pour la CI.
Ce packaging réduit la duplication des instructions, mais ne prouve pas que les clients interpréteront chaque skill de façon identique. Il faut donc vérifier séparément ce que chaque environnement reconnaît et peut réellement exécuter.
Contrôler le client, les accès et les validations
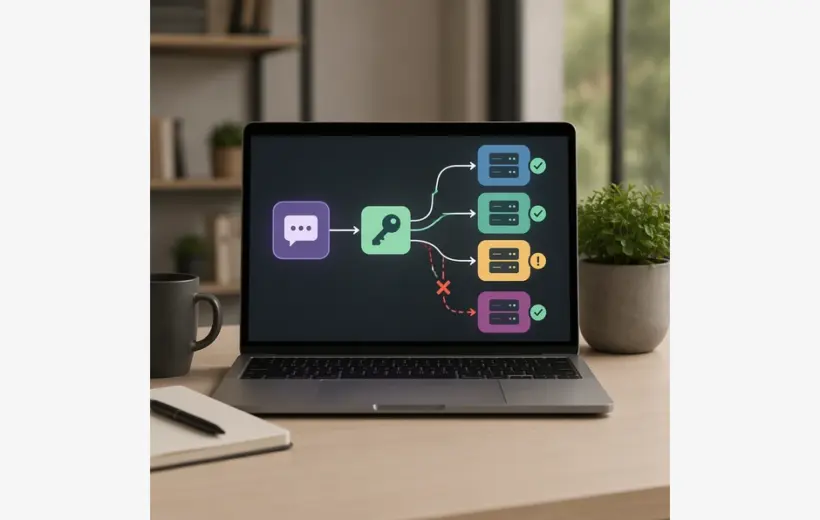
Les clients peuvent différer par les modèles, les outils, les identifiants et les permissions disponibles. Après installation, vérifiez que le client reconnaît la skill pour la tâche visée, charge ses références, accède aux outils requis et renvoie les éléments de preuve demandés. Une consigne qui mentionne une base de données ne crée ni identifiant ni autorisation : l’accès doit être préparé dans l’environnement et par la personne qui l’administre.
La même séparation s’applique aux contrôles. Les instructions guident le travail ; les tests et la CI servent à le vérifier. Dans l’exemple Proof Agent, GitHub décrit une revue statique du diff qui ne lance ni le code ni les tests. Le mode de démonstration rend les constats consultatifs ; avec la configuration par défaut décrite dans le billet, un résultat FAIL échoue au contrôle et peut bloquer une fusion si celui-ci est obligatoire. Les résultats de tests et les règles de fusion doivent donc être configurés dans le dépôt, pas supposés à partir du seul texte d’une skill.
Ce point complète utilement la réflexion sur les points de contrôle humains d’un workflow agentique : décider où l’agent s’arrête et où une personne valide relève du workflow, pas d’une promesse de portabilité du fichier d’instructions.
Checklist avant de généraliser une skill
- La tâche a-t-elle un périmètre, des entrées et une sortie vérifiable ?
- Les consignes partagées sont-elles séparées des paramètres du projet ?
- Les détails découverts peuvent-ils être relus et corrigés par l’équipe ?
- Chaque client reconnaît-il la skill, charge-t-il ses références et dispose-t-il des outils et permissions nécessaires ?
- Les vérifications qui doivent réellement bloquer une fusion sont-elles configurées dans les contrôles du dépôt ?
- Le résultat de chaque client est-il accompagné des preuves attendues, sans confondre revue statique et exécution de tests ?
Le principe « écrire une fois, exécuter partout » décrit donc une stratégie de maintenance des consignes, pas une garantie que n’importe quel agent possède les mêmes capacités. La portabilité devient plus crédible quand le fichier commun reste distinct du manifeste, que le packaging est vérifié et que les accès comme les critères de fusion sont contrôlés par l’environnement hôte.
Comment citer
Citez l’URL canonique, l’auteur et la date de mise à jour. Distinguez nos analyses des affirmations de fournisseurs.
Julien Morel. (2026). Skills d’agent IA portables : partager les consignes sans confondre compatibilité et accès. IA News Dev. https://ianewsdev.com/skills-agent-ia-portables/ (consulté le 2026-11-17).
comment votre équipe maintient-elle les consignes d’un agent quand elle utilise plusieurs clients ?
Publié dans la discussion